ブログ
最新情報をお届けします。
金融におけるEU AI法:企業が実際に対応すべきこと
著者:Swetha Kannan
原文:https://www.knime.com/blog/eu-ai-act-finance-what-you-actually-have-do
一見すると法的な問題のように思えるかもしれません。しかし、もしAIが「説明や弁護をしなければならない判断」に関わっているなら、この法案はもはや理論上の話ではなく、運用の問題です。
金融業界において、皆さまはすでに重い責任を担っています。数字は正しくなければならず、すべての判断は役員、顧客、規制当局、そして時には裁判所からの精査に耐えうるものでなければなりません。
現在では、そうした判断の半数の内側にモデルが位置しています。そして、世界初の包括的なAIルールブックである「EU AI法」が、その責任の上に重なって提示されました。
この法案は、AIを開発する組織だけでなく、使用する組織も対象としています。運用しているモデルが申請者の信用力をスコアリングしたり、生命保険の価格を設定したり、借り手の信用限度額を設定したりする場合、法律上、あなた方は「配備者(deployer)」と呼ばれます。義務はあなた方にあります。間違いを犯した場合、制裁金は最高1,500万ユーロ、または企業の年間世界売上高の3%に達します。
法律用語を超えて、この法案はAIが影響を与えるあらゆる判断に対して3つの核心要素を要求しています:
- それを覆す(オーバーライドする)ことができる人間の存在
- 平易な言葉で説明できる理由
- 何がいつ実行されたかの記録
これは、自らが裏付けなければならないあらゆる統制手段に対して求めるものと同じです。
(注:ハイリスク要件の期限は2027年後半にズレ込む可能性がありますが、要件自体は変わりません。今すぐ組み込んでおきましょう。)
目次
ハイリスクなユースケースへの対応
この法案は、単なるモデルの高度さだけでなく、影響に基づいてリスクを分類します。日々の金融ユースケースがこの法案のフレームワークにどのように当てはまるかは、以下の通りです:
| 金融におけるAIユースケース | 法案での扱い | 主な義務 |
|---|---|---|
| 個人の信用力スコアリングまたは信用承認 | ハイリスク | 説明可能性、人間の監視、および健全な入力データ |
| 生命保険・医療保険のリスク評価と価格設定 | ハイリスク | 説明可能性、人間の監視、および健全な入力データ |
| 不正検知 | ハイリスクから意図的に除外 | より軽微な義務(ただし説明義務を負うデータであることには変わりない) |
| マネーロンダリング防止(AML)モニタリング | マネーロンダリング防止法により規制 | 既存のマネーロンダリング防止規制に従う |
| キャッシュフロー予測 | 低リスク | グッドプラクティス(義務化はされていない) |
リスクを決定づけるのはモデルの高度さではなく、判断が個人に与える影響です。不適切な信用判断は、個人から住居や事業の機会を奪う可能性があり、まさにそれが指定されている理由です。一方で不正検知は、顧客を判断するのではなく組織を保護するものであるため、除外されています。
判断が個人に及ぶ場合、法律が求めているのは、優れたアナリストなら誰しもがすでに求めていること、すなわち「なぜモデルがその結論を出したのかを知ること」です。
実務的には、以下のいくつかを行えるようになることに集約されます。
- モデルがなぜ特定の信用スコアを出力したのかを理解すること。
- 明らかに誤っている場合に、人間がそれを覆せるようにすること。
- 回答の背景にあるステップを追跡し、収入の読み取りミスや見落とされた例外を把握できるようにすること。
- 「誰が」「いつ」チェックしたかの記録を示せるようにすること。
これらを適切に行えば、同じ判断が1回実行されようが10,000回実行されようが揺らぎません。怠ってしまえば、誰も説明できず、誰がチェックしたかの記録もないスコアとなり、監査を通過しないものとなってしまいます。
ギャップ分析
自社の状況(フットプリント)を確認してみましょう。自社のツールを監査し、どこにギャップがあるかを確認するためのチェックリストです:
- 現状の監査: チームが使用しているAIツール(非公式なものを含む)をリストアップし、信用申請や説明責任を伴う統制など、後から異議申し立てを受け得る判断を形成するものにフラグを立てます。
- 関与(ループ)の監査: フラグを立てたツールについて、人間が実際にプロセスの輪に入っており、事後的にその判断を説明・再現できることを確認します。
- データの保護: 充分に把握・説明できないツールに対して、機密性の高い顧客データや財務データを入力するのを停止します。
これを行っておけば、次に判断に対して異議が唱えられたときにも、答えを用意しておくことができます。
これは完全なコンプライアンス・チェックリストではありません。分かりやすい言葉で書かれた、最も重要な実務上の核心部分です。すべての義務事項については、EU AI法自体が一次情報となります。
解決策は、すでに手元にあります
コンプライアンス部門になる必要はありません。人間による確認、明確な理由、そして確実な記録は、判断が初めて疑問視されたときにまさに必要となるものです。本当の解決策は、プロセスを自分の頭の中だけに保持するのをやめ、作業自体に記録を残させることです。
そこでビジュアルワークフローの出番です。判断が表計算ソフトのマクロやベンダーのブラックボックスの中に閉じ込められる代わりに、生のデータソース、モデルのロジック、人間による承認まで、すべてのステップが見える場所に配置されます。監査証跡は別個の文書ではなく、ワークフローそのものが記録となります。
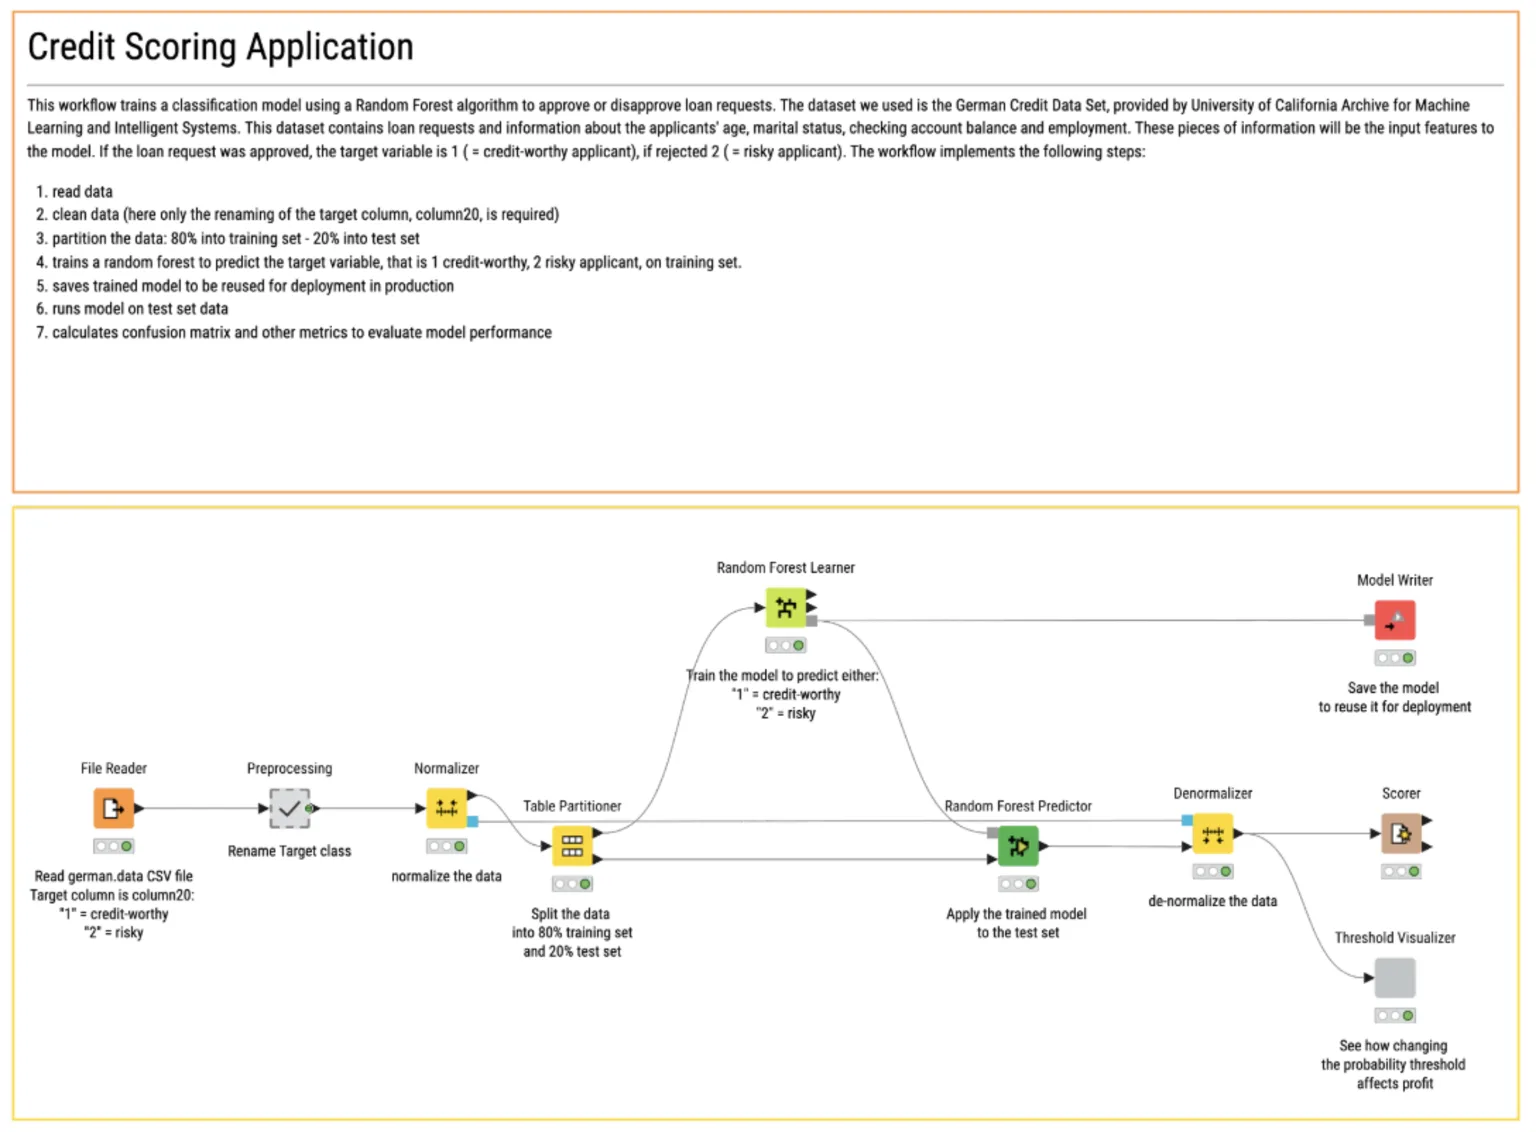
このKNIMEの信用スコアリングパイプラインは、生のデータソースから自動スコアリング、アノテーション付きの人間による確認まで、「人間・理由・記録」の監査証跡全体を一目でわかるようにマッピングしています。
自らが説明責任を負う判断から始めましょう。それらを、自身のプロセスを示せる最初のものにするのです。